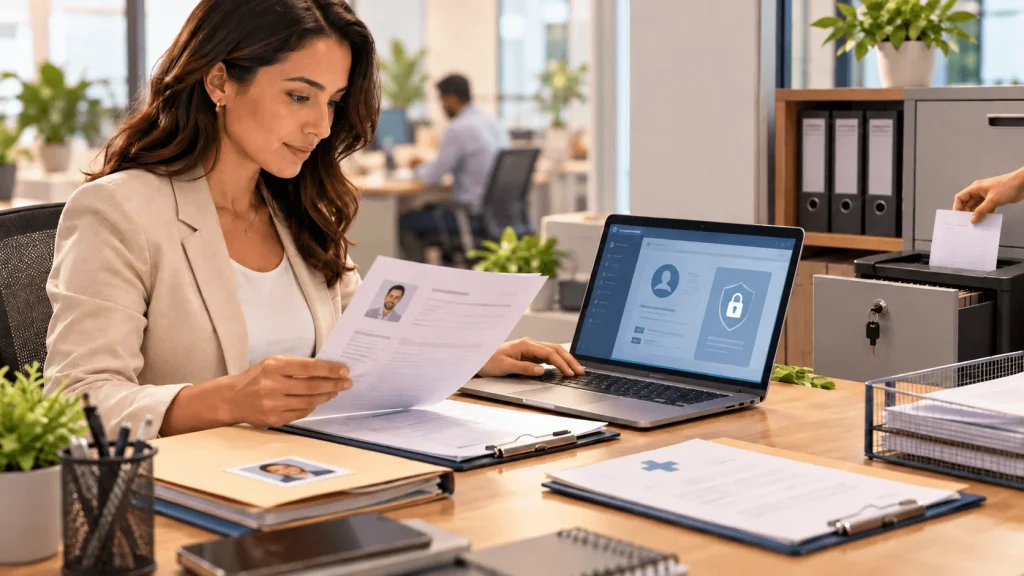
O setor de Recursos Humanos concentra algumas das informações mais importantes de uma organização. Currículos, documentos pessoais, endereços, salários, dados bancários, atestados médicos, informações sobre dependentes, fotografias e até dados biométricos podem passar pelas mãos do RH durante a relação entre uma pessoa e a empresa.
Isso significa que a preocupação com a LGPD no RH não começa apenas quando um colaborador é contratado. Ela pode surgir ainda no processo seletivo e continuar mesmo depois do desligamento.
A Lei Geral de Proteção de Dados Pessoais, Lei nº 13.709/2018, estabelece regras para o tratamento de informações relacionadas a pessoas naturais identificadas ou identificáveis. A própria Autoridade Nacional de Proteção de Dados, ANPD, explica que informações como nome, endereço, telefone, documentos e geolocalização podem ser consideradas dados pessoais. Serviços e Informações do Brasil
Para o RH, portanto, adequação à LGPD não significa apenas colocar uma cláusula em um contrato. É necessário analisar quais informações são coletadas, por que são necessárias, quem pode acessá-las, onde ficam armazenadas, com quem são compartilhadas e quando devem ser eliminadas.
O que é LGPD e por que ela merece atenção especial do RH?
A LGPD regulamenta o tratamento de dados pessoais no Brasil. E a palavra “tratamento” possui um significado bastante amplo.
Ela não se refere somente ao armazenamento de uma informação em um sistema.
Coletar, receber, consultar, utilizar, compartilhar, transmitir, arquivar, armazenar, modificar e eliminar informações são exemplos de operações que podem fazer parte do tratamento de dados pessoais. LGPD Curitiba
Isso faz com que praticamente todo o ciclo de relacionamento entre empresa e trabalhador tenha alguma conexão com proteção de dados.
Pense no processo de contratação.
Um candidato envia currículo com nome, telefone, e-mail, endereço, histórico profissional e formação acadêmica. Durante as etapas seguintes, outras informações podem ser solicitadas.
Quando ocorre a contratação, o volume aumenta consideravelmente.
O RH passa a lidar com documentos, informações bancárias, dados de dependentes, benefícios, registros de jornada, férias, ausências e diversas outras informações necessárias à administração da relação de trabalho.
Por isso, o RH está entre as áreas que mais precisam desenvolver uma cultura de proteção de dados dentro das empresas.
Quais dados pessoais o RH costuma tratar?
A quantidade depende das características da empresa, da função exercida e dos processos internos, mas alguns exemplos são bastante comuns:
Dados cadastrais: nome, CPF, RG, endereço, telefone, e-mail e data de nascimento.
Dados profissionais: cargo, salário, histórico profissional, avaliações, treinamentos e informações relacionadas ao contrato de trabalho.
Dados financeiros: conta bancária, remuneração, benefícios e informações necessárias aos pagamentos.
Dados de jornada: horários de entrada e saída, intervalos, horas extras, banco de horas, ausências e registros de ponto.
Dados de localização: podem aparecer, por exemplo, em determinados sistemas utilizados para registro de ponto por aplicativo.
Imagens: fotografias cadastrais, imagens utilizadas em sistemas internos e outros registros associados ao colaborador.
Informações de saúde: atestados, afastamentos e outras informações médicas necessárias em determinados processos trabalhistas e previdenciários.
Dados biométricos: impressão digital ou características biométricas utilizadas em tecnologias de identificação.
E é justamente nas últimas categorias que a atenção precisa aumentar.
Dados pessoais e dados pessoais sensíveis não são a mesma coisa
A LGPD estabelece uma proteção diferenciada para determinadas informações classificadas como dados pessoais sensíveis.
Entre elas estão informações relacionadas à saúde, origem racial ou étnica, convicção religiosa, opinião política, filiação sindical, vida sexual e dados genéticos ou biométricos vinculados a uma pessoa natural. Serviços e Informações do Brasil
Isso possui uma consequência direta para o RH.
Um atestado médico pode envolver informações de saúde. Já a biometria utilizada para identificar um trabalhador é classificada pela LGPD como dado pessoal sensível.
A ANPD também destaca que a biometria utilizada para identificação ou autenticação exige atenção especial devido aos potenciais riscos à privacidade e aos direitos dos titulares. Serviços e Informações do Brasil
Portanto, empresas que utilizam biometria ou reconhecimento facial para controle de ponto e controle de acesso precisam considerar a proteção dessas informações desde a implementação da tecnologia.
LGPD no recrutamento: os cuidados começam antes da contratação
Um erro comum é imaginar que a empresa só precisa se preocupar com dados pessoais depois que o candidato se torna funcionário.
Na realidade, o processo começa antes.
Ao receber um currículo, a empresa já passa a tratar informações pessoais.
Por isso, alguns questionamentos são importantes:
A empresa precisa realmente de todas as informações solicitadas?
Quem consegue visualizar os currículos?
Eles ficam armazenados em e-mails pessoais dos recrutadores?
São encaminhados por aplicativos de mensagens?
Por quanto tempo os currículos de candidatos não contratados permanecem armazenados?
Eles serão mantidos para futuras oportunidades?
Essas perguntas ajudam a aplicar um dos conceitos fundamentais da proteção de dados, coletar e manter aquilo que realmente possui uma finalidade definida.
Solicitar informações excessivas “porque talvez sejam úteis no futuro” pode aumentar desnecessariamente a exposição da empresa.
O princípio da necessidade muda a maneira como o RH coleta informações
Um bom exercício para qualquer departamento de RH é olhar para cada campo de seus formulários e perguntar:
Por que precisamos dessa informação?
Se ninguém consegue explicar a finalidade daquele dado, talvez seja necessário rever sua coleta.
Esse raciocínio vale para formulários de candidatos, fichas cadastrais, documentos de admissão, pesquisas internas e diversos outros processos.
A preocupação é especialmente relevante porque documentos antigos costumam carregar campos criados há muitos anos, quando a discussão sobre privacidade ainda não fazia parte da rotina corporativa.
Um relatório recente do Conselho Nacional de Proteção de Dados Pessoais e da Privacidade apontou justamente a coleta excessiva e desproporcional de informações e a falta de governança de dados no RH como pontos críticos nas relações de trabalho. Serviços e Informações do Brasil
Ou seja, adequação à LGPD também significa revisar processos que sempre foram feitos da mesma maneira.
A empresa precisa pedir consentimento do funcionário para tudo?
Não.
Esse é um dos pontos que mais geram confusão quando se fala em LGPD.
O consentimento é apenas uma das hipóteses legais previstas para o tratamento de dados pessoais.
Dentro de uma relação trabalhista existem diversas situações em que o tratamento de informações pode decorrer, por exemplo, do cumprimento de obrigação legal ou regulatória, da execução de determinadas obrigações relacionadas ao vínculo ou de outras hipóteses previstas na legislação.
Por isso, simplesmente inserir uma autorização genérica dizendo que o empregado “concorda com o tratamento de todos os seus dados” não resolve, por si só, a adequação à LGPD.
A organização precisa identificar a finalidade do tratamento e verificar qual hipótese legal é aplicável àquela operação específica.
Quando estão envolvidos dados pessoais sensíveis, como informações de saúde e biometria, a análise exige ainda mais atenção.
Biometria e reconhecimento facial exigem cuidados adicionais
Tecnologias biométricas são cada vez mais utilizadas nas empresas para autenticação, controle de acesso e registro de ponto.
Elas oferecem praticidade e segurança, mas trazem uma característica importante.
Uma senha pode ser alterada. Uma característica biométrica pertence à própria pessoa.
Por isso, proteger esse tipo de informação é particularmente relevante.
A ANPD classifica a biometria vinculada a uma pessoa natural como dado pessoal sensível e já destacou os riscos que tecnologias biométricas podem representar para a privacidade. Serviços e Informações do Brasil
Na prática, empresas que utilizam reconhecimento facial, impressão digital ou outros métodos biométricos precisam observar questões como controle de acesso às informações, segurança dos sistemas, finalidade do tratamento e governança dos dados.
E existe uma diferença importante.
Uma fotografia comum não é automaticamente um dado biométrico sensível. Segundo entendimento técnico da ANPD, imagens passam a ter essa característica quando são submetidas a tratamento destinado à coleta e análise de atributos biométricos para determinadas finalidades. Serviços e Informações do Brasil
LGPD e controle de ponto
A gestão da jornada também merece atenção.
Um sistema de ponto pode reunir diferentes informações relacionadas ao trabalhador, como registros de entrada e saída, horários, justificativas, localização e, dependendo da tecnologia utilizada, fotografia ou biometria.
No conteúdo anterior do blog da Ponto Tecnologia, já destacamos que sistemas modernos podem utilizar recursos como aplicativos, geolocalização e reconhecimento facial na gestão da jornada. Textos Ponto Tecnologia Fev_Mar…
Isso torna importante escolher tecnologias que permitam estabelecer permissões de acesso e manter as informações protegidas.
No Secullum RH, por exemplo, recursos de gestão de jornada permitem centralizar processos que antes poderiam ficar espalhados entre planilhas, documentos e diferentes canais.
Essa organização não elimina as responsabilidades da empresa perante a LGPD, mas pode contribuir para uma gestão mais estruturada das informações.
Controle de acesso também envolve proteção de dados
A mesma lógica vale para o controle de acesso físico.
Quando uma empresa utiliza reconhecimento facial, biometria, cartões vinculados a pessoas ou credenciais individuais para permitir a entrada em determinados ambientes, ela passa a gerar registros associados aos usuários.
Esses registros podem indicar quem entrou, quando entrou e quais áreas foram acessadas.
Por isso, segurança física e segurança da informação precisam caminhar juntas.
Não basta impedir que uma pessoa não autorizada entre em uma sala. Também é necessário evitar que pessoas não autorizadas tenham acesso aos dados gerados pelo próprio sistema de segurança.
Atestados e informações de saúde merecem atenção redobrada
Outro ponto sensível dentro do RH são os documentos relacionados à saúde.
Atestados médicos e informações sobre afastamentos podem envolver dados pessoais sensíveis. A própria definição legal de dado sensível inclui informações referentes à saúde. Serviços e Informações do Brasil
Por isso, documentos desse tipo não deveriam circular indiscriminadamente pela organização.
É importante estabelecer claramente:
quem pode receber o documento,
quem realmente precisa consultá-lo,
onde será armazenado,
por quanto tempo será mantido,
e quais medidas impedem acessos indevidos.
Esse cuidado se torna ainda mais importante com a digitalização do RH.
Enviar documentos por aplicativos de mensagens, manter arquivos em computadores compartilhados ou permitir acesso amplo a pastas internas pode criar riscos desnecessários.
Quem deve ter acesso aos dados dos funcionários?
Ter acesso a um sistema não significa que uma pessoa precisa visualizar todas as informações disponíveis nele.
Uma boa política é trabalhar com acessos de acordo com a função e a necessidade.
O profissional responsável pelo fechamento de ponto pode precisar acessar informações relacionadas à jornada. Já outro gestor pode necessitar apenas de indicadores de sua equipe.
Informações médicas, financeiras e cadastrais podem exigir níveis diferentes de permissão.
Essa separação ajuda a reduzir um dos riscos mais comuns de segurança, o acesso interno desnecessário.
A ANPD orienta a adoção de medidas administrativas e técnicas para proteger informações pessoais e disponibiliza inclusive guias e checklists de segurança para apoiar organizações na implementação dessas práticas. Serviços e Informações do Brasil
Armazenar dados para sempre também pode ser um problema
A proteção dos dados não termina quando o funcionário deixa a empresa.
Esse é outro ponto fundamental para o RH.
Depois de um desligamento, algumas informações ainda podem precisar ser mantidas para cumprimento de obrigações legais, regulatórias ou para exercício de direitos.
Isso, porém, não significa que absolutamente tudo precise permanecer armazenado indefinidamente.
A empresa deve definir uma política de retenção capaz de responder:
qual informação precisa ser mantida, por qual motivo e por quanto tempo?
Depois que a finalidade e as hipóteses que justificavam a conservação deixam de existir, é necessário avaliar a eliminação adequada dos dados.
Essa lógica também vale para candidatos não contratados.
Descartar dados também faz parte da LGPD
Imagine que uma empresa faça a limpeza de um arquivo físico e simplesmente coloque fichas de funcionários, cópias de documentos e currículos antigos no lixo comum.
O documento saiu do RH, mas os dados continuam existindo.
O descarte precisa ser pensado para impedir a recuperação indevida das informações.
Para documentos físicos, isso pode envolver procedimentos seguros de destruição. Para arquivos digitais, é necessário considerar métodos adequados de exclusão e políticas aplicáveis aos sistemas e backups.
Portanto, a proteção precisa acompanhar todo o ciclo:
coleta → utilização → armazenamento → compartilhamento → retenção → descarte.
E se houver vazamento de dados?
Nenhuma empresa deve partir do pressuposto de que um incidente nunca acontecerá.
Uma estratégia de proteção de dados também precisa definir como a organização responderá caso uma informação seja acessada, enviada, exposta ou perdida indevidamente.
Por exemplo, imagine uma planilha contendo salários e CPFs enviada para o destinatário errado.
Ou documentos de colaboradores armazenados em uma pasta pública.
Ou credenciais comprometidas que permitam acesso ao sistema do RH.
A empresa precisa ter procedimentos para identificar o incidente, conter o problema, avaliar os riscos e adotar as providências aplicáveis.
A fiscalização da ANPD envolve ações de monitoramento, orientação, prevenção e, quando necessário, repressão e aplicação de sanções administrativas. Serviços e Informações do Brasil
Quais são as penalidades previstas pela LGPD?
A LGPD prevê diferentes sanções administrativas.
Dependendo da situação e do processo administrativo, elas podem envolver advertências, determinação de medidas corretivas, publicidade da infração, bloqueio ou eliminação dos dados relacionados à irregularidade e multas.
Mas o impacto de um incidente não deve ser analisado apenas pelo valor de uma possível penalidade.
Um vazamento envolvendo funcionários pode provocar perda de confiança, desgaste da imagem da empresa, conflitos internos e outros impactos jurídicos e operacionais.
Por isso, proteção de dados deve ser encarada como governança, e não somente como uma obrigação jurídica.
Como adequar o RH à LGPD?
Um bom ponto de partida é mapear todo o caminho percorrido pelas informações.
A empresa pode começar respondendo algumas perguntas:
- Quais dados pessoais o RH coleta?
- Qual é a finalidade de cada informação?
- Qual hipótese legal fundamenta cada tratamento?
- Existem dados que estão sendo coletados sem necessidade?
- Quais dados são considerados sensíveis?
- Onde essas informações ficam armazenadas?
- Quem possui acesso?
- Os dados são compartilhados com fornecedores?
- Existem medidas de segurança adequadas?
- Por quanto tempo cada informação precisa permanecer armazenada?
- Como ocorre o descarte?
- Existe procedimento para responder a incidentes de segurança?
Esse levantamento ajuda a revelar situações que muitas vezes passam despercebidas.
Uma planilha esquecida em uma pasta compartilhada, currículos mantidos durante anos, documentos enviados por canais inadequados ou usuários que continuam com acesso depois de mudar de função são exemplos de situações que uma boa governança pode identificar.
Tecnologia ajuda, mas não substitui processos
Sistemas modernos podem contribuir significativamente para organizar o tratamento de informações.
Controle de permissões, centralização de documentos, autenticação, histórico de registros e armazenamento estruturado ajudam a reduzir processos paralelos e informações espalhadas.
Mas tecnologia sozinha não garante conformidade.
É necessário combinar pessoas, processos, políticas internas e ferramentas adequadas.
A própria ANPD destaca a importância de medidas técnicas e administrativas de segurança para proteger os dados contra acessos não autorizados e situações acidentais ou ilícitas de perda, destruição, alteração ou comunicação. Serviços e Informações do Brasil
Por isso, treinamento também é essencial.
Não adianta investir em uma plataforma segura se um usuário compartilha a própria senha, envia documentos para destinatários errados ou mantém informações confidenciais em locais inadequados.
Proteção de dados também é parte de um RH moderno
A digitalização trouxe enormes benefícios para o Recursos Humanos.
Recrutamento online, gestão eletrônica de documentos, aplicativos para colaboradores, reconhecimento facial, ponto eletrônico, dashboards e automações tornam os processos mais rápidos e eficientes.
Mas quanto maior a digitalização, maior precisa ser a maturidade na gestão das informações.
A LGPD no RH não deve ser vista somente como uma lista de obrigações.
Ela também representa uma oportunidade para revisar processos antigos, eliminar informações desnecessárias, organizar documentos, controlar acessos e criar uma cultura mais responsável no uso de dados.
Para empresas que utilizam tecnologias de gestão de ponto, reconhecimento facial e controle de acesso, essa preocupação se torna ainda mais estratégica.
Afinal, inovação e segurança precisam evoluir juntas.
Conclusão
Do currículo recebido em um processo seletivo ao último documento mantido depois do desligamento, existe um longo caminho percorrido pelos dados de uma pessoa dentro da empresa.
E cada etapa exige atenção.
Adequar o RH à LGPD significa entender o que é coletado, por que é coletado, quem utiliza, como é protegido e quando deve ser descartado.
Além de reduzir riscos, uma gestão responsável das informações demonstra respeito pelos colaboradores e fortalece a confiança nos processos internos.
Para empresas que desejam modernizar o RH, soluções digitais de gestão de jornada e pessoas podem contribuir para centralizar informações e reduzir processos manuais. O mais importante é que essa transformação tecnológica venha acompanhada de boas práticas de governança, segurança e proteção de dados.